

„Zhakowałem Cię i ukradłem Ci informacje…” – mail z żądaniem okupu nadal skuteczny.
Funkcjonujący w sieci od lat e-mail z żądaniem okupu powraca. Celem przekrętu jest wmanipulowanie ofiary we wpłatę środków na podany adres portfela kryptowalutowego. Nadawcy mailingu grożą, że w przypadku niezapłacenia okupu, upublicznią przejęte prywatne materiały odbiorcy.
Funkcjonujący w sieci od lat e-mail z żądaniem okupu powraca. Celem przekrętu jest wmanipulowanie ofiary we wpłatę środków na podany adres portfela kryptowalutowego. Nadawcy mailingu grożą, że w przypadku niezapłacenia okupu, upublicznią przejęte prywatne materiały odbiorcy.
Pierwszy kontakt
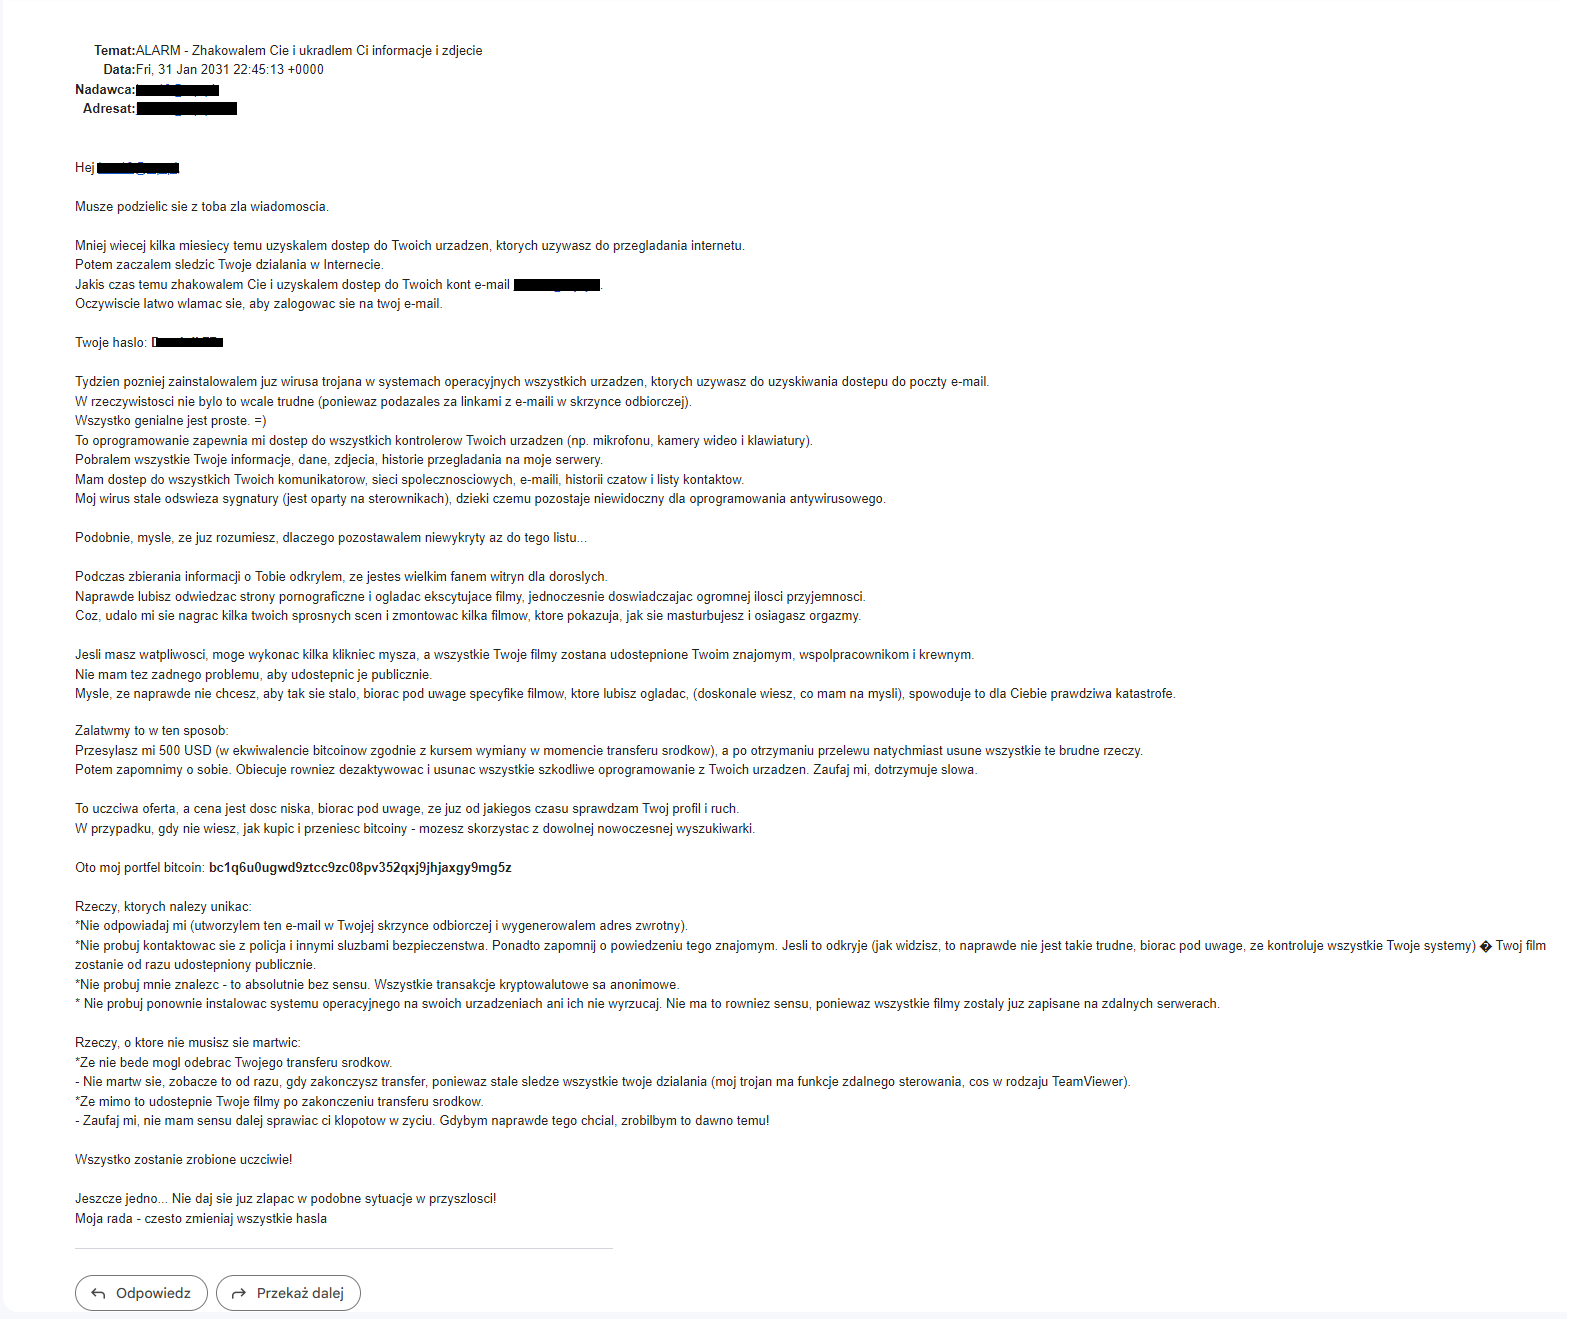
Jeśli trafiłeś na listę dystrybucyjną autorów tego przekrętu, zacznie się od otrzymania nowej wiadomości mailowej, którą zauważysz w swojej skrzynce. Dziwne lub ciekawe może wydać Ci się, że często w polu nadawcy zauważysz własny adres mailowy – jakbyś wysłał wiadomość sam do siebie. Jeszcze bardziej pewnie zaniepokoi Cię temat maila – Zhakowalem Cie i ukradlem Ci informacje i zdjecie. Po wejściu w wiadomość możesz wystraszyć się nie na żarty: zobaczysz ścianę tekstu od rzekomego hakera, w której szczegółowo informuje Cię, że już kilka miesięcy wcześniej udało mu się wgrać na Twoim sprzęcie złośliwe oprogramowanie i od tej pory Twoje poczynania w sieci są skrupulatnie inwigilowane. Nadawca twierdzi, że zdobył dostęp do wszystkich Twoich urządzeń, komunikatorów, portali społecznościowych i kontaktów, a – dzięki wiedzy informatycznej – jego aplikacja działa w ukryciu i niestraszny jej nawet włączony antywirus.
Jak już wspomnieliśmy, w polu nadawcy może pojawić się odbiorca. Najprościej mówiąc, wygląda to tak, jakby ktoś zalogował się na dane konto pocztowe i wysłał maila do samego siebie. Gdyby ktoś przypadkiem pominął ten szczegół, oszust dumnie podkreśla, że włamał się przecież na skrzynkę ofiary.
Uwaga! To nie jest dowód, potwierdzający, że padłeś ofiarą ataku hakerskiego, opisanego w mailu! Najprawdopodobniej pewne Twoje dane zostały kiedyś upublicznione w wyniku dużego wycieku danych ze znanego portalu (Canva, Dailymotion, Morele.net). Twórca maila po prostu bezczelnie wykorzystuje te informacje, by dodać sobie wiarygodności.
Dostałeś takiego maila i zastanawiasz się co robić? Przede wszystkim nie panikuj i pod żadnym pozorem nie wpłacaj żądanego okupu. Otrzymana wiadomość z reguły nie zawiera żadnych linków ani załączników, więc samo jej otwarcie nie stanowi zagrożenia.
Twój komputer nie został zainfekowany złośliwym oprogramowaniem, a haker nie ma dostępu do zawstydzających nagrań z Twoim udziałem.
To dobra wiadomość – informuje Wojciech Łupina, specjalista ds. Cyberbezpieczeństwa z CyberRescue – Zła jest taka, że jeśli w mailu oszust podaje hasło, które rozpoznajesz, to jest ono już „spalone”. Powinieneś je jak najszybciej zmienić wszędzie tam, gdzie go używasz oraz włączyć dwuetapową weryfikację logowania, gdzie masz taką możliwość – dodaje.


Komentarze obsługuje Disqus. Wczytanie spowoduje połączenie z zewnętrznym serwisem.