

Fałszywe maile – jak je poznać i gdzie szukać podstępu?
Jak selekcjonować maile? Gdzie szukać podstępu? Czy warto zwalczyć ciekawość i nie otwierać nadesłanego pocztą linku?

Jak
selekcjonować maile? Gdzie szukać podstępu? Czy
warto zwalczyć ciekawość i nie otwierać nadesłanego pocztą linku?
Od Świąt Bożego Narodzenia obserwuję nasilające się ataki
hakerskie na skrzynki mailowe. Pierwsze dwa przypadki ujawnione na swoim
adresie mailowym wychwyciłem natychmiast, ale pozostawiłem, żeby zaobserwować,
ile tego jeszcze nadejdzie. Po upływie miesiąca pozwoliłem sobie na
podsumowanie swoich obserwacji.
Nadesłana treść ma sugerować, że nadawca wiadomości, bądź
podmiot przez nią reprezentowany jest mi osobą co najmniej znaną, chociażby z
uwagi na istniejące zobowiązanie finansowe.
Oto autor pierwszej wiadomości:
Mówiąc wprost – nie znam tej persony. Ciekawość świata
i ludzi, ale głównie chęć głębszej analizy, sprawiła, że postanowiłem rozwinąć
wątek, a dokładnie nagłówek wiadomości. Dzięki temu ukazał się moim oczom pełny
adres „osoby” piszącej: [email protected].
Przechodząc do szczegółów, odczytałem numer IP nadawcy: 185.254.120.165,
następnie zlokalizowałem właściciela
domeny: ARTURAS Media Land LLC ul. Zastavskaya str. 33, Sankt-Peterburg,
Rosja. Pozyskane przeze mnie informacje
sugerują, że poprzez odczytanie tego maila i kliknięcie w link, ktoś chce
zagościć się na dłuższy czas na dysku twardym mojego komputera.
Złudzenia nie pozostawia treść nadesłanej informacji:
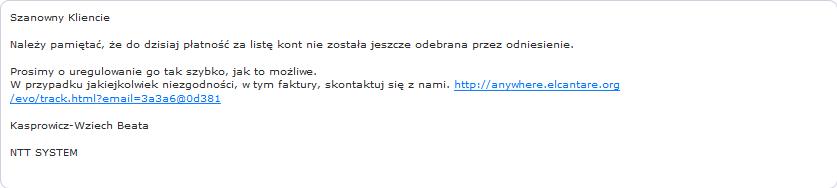
Współczuję tym, którzy zdecydują się na otworzenie tego linku. Jest więcej niż
pewne, że trojan osadzi się w przestrzeni naszego komputera i w zależności od
tego, w jaki sposób został skonfigurowany, będzie gromadził, przechwytywał i
przesyłał poufne dane dotyczące takiej osoby w wyznaczone przez hakera miejsce.
Co z nimi zrobi haker? Nie mam złudzeń, że w momencie, kiedy wpadną w jego ręce
logowania i hasła do bankowości elektronicznej, dojdzie do transferu pieniędzy
w nieznanym kierunku.
Dla sprawdzenia skuteczności tej metody socjotechnicznej, którą
wyraża treść maila, postanowiłem pokazać wiadomość znajomym, prosząc ich o
ocenę. Chciałem usłyszeć, jakie jest ich pierwsze odczucie, po przeczytaniu
wiadomości i co by zrobiły? Zaznaczę przy tym, że moimi respondentami były
osoby posiadające raczej przeciętną wiedzę, jeżeli chodzi o bezpieczne
korzystanie z internetu.
Wnioski są następujące. Wśród znajomych przeważyła obawa, że
mają jakieś zaległe płatności i na krótki moment zapomnieli o własnym
bezpieczeństwie. Raczej kliknęliby link w pierwszym odruchu, otwierając w ten
sposób drogę trojanowi do zawartości naszego komputera. To było ich pierwsze
spostrzeżenie. Jednak już po opanowaniu emocji, zwrócili uwagę, że treść
wiadomości jest niespójna, zawiera błędy logiczne i stylistyczne. Można na tej
podstawie ocenić, że najprawdopodobniej do jej sporządzenia sprawca posłużył
się translatorem.
Kolejny mail pochodzi rzekomo od:
Rozwinięcie nagłówka pokazuje właściwy adres [email protected].
Temat standardowo jest chwytliwy:

Okazuje się, że po raz kolejny nie zapłaciłem faktury, a
szczegóły zobaczę jak skorzystam z podesłanego linku.
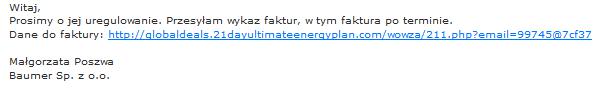
Dobrze się stało, że zostawiłem sobie te przykładowe maile,
bo analiza ich treści doprowadziła mnie do tego samego źródła co w pierwszym
przykładzie, czyli domeny: ARTURAS
Media Land LLC ul. Zastavskaya str. 33, Sankt-Peterburg, Rosja.
Oczywiście nie oznacza, że podmiot ten jest bezpośrednim
sprawcą niedoszłego mojego nieszczęścia. Jest dopiero pierwszym ustalonym z
listy, do którego należy zwrócić się o udzielenie informacji w razie
nieszczęśliwych następstw powstałych poprzez kliknięcie podesłanego w mailach
linku.



Komentarze obsługuje Disqus. Wczytanie spowoduje połączenie z zewnętrznym serwisem.