

Uważaj na oszustwa w ramach wsparcia technicznego!
Oszustwa w ramach połączeń telefonicznych od rzekomych pracowników wsparcia technicznego od dłuższego czasu spędzają sen z powiek użytkowników systemu Windows. Działalność ta obecnie jeszcze bardziej się nasiliła, co pokazują najnowsze statystyki.

Oszustwa
w ramach połączeń telefonicznych od rzekomych pracowników
wsparcia technicznego od dłuższego czasu spędzają sen z powiek
użytkowników systemu Windows. Działalność ta obecnie jeszcze
bardziej się nasiliła, co pokazują najnowsze statystyki.
Dane
statystyczne zebrane przez firmę G DATA pokazują, że oszustwa
związane z kontaktem rzekomych pracowników wsparcia technicznego to
w obecnym czasie “popularne” zagrożenie. Użytkownikom wmawia
się, że ich komputery zostały zainfekowane przez wirusy lub
występuje inne zagrożenie bezpieczeństwa, a co za tym idzie,
konieczne jest przeprowadzenie kosztownego czyszczenia dysku.
W
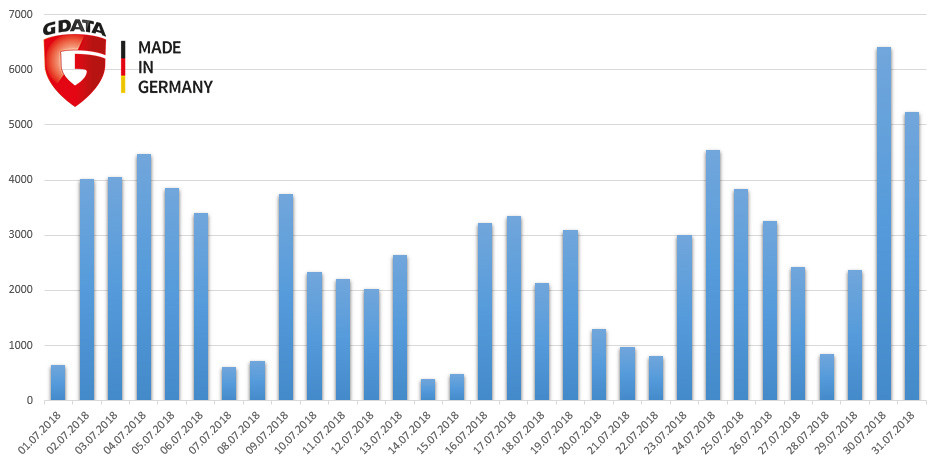
lipcu tego roku, systemy producenta oprogramowania antywirusowego
wykryły i zablokowały kilka tysięcy potencjalnych ataków
(incydenty miały miejsce codziennie). Schemat ten zajmuje obecnie
piąte miejsce wśród najbardziej rozpowszechnionych zagrożeń
blokowanych przez rozwiązania od G DATA.
Netstat
pokazuje potencjalne zagrożenia
Ciekawostką
jest, że gdyby przyjrzeć się danym, zauważyć można, że wygląda
na to, że oszuści robią sobie… wolne weekendy.
W
celu zilustrowania potencjalnego zagrożenia użytkownikom
przedstawia się różne standardowe narzędzia systemu Windows,
takie jak np. narzędzie wiersza poleceń Netstat. Oszuści twierdzą,
że występują „zdalne adresy IP”, które mogę uzyskać dostęp
do komputera zainfekowanego przez wirusy – co jest kompletną
nieprawdą. W niektórych przypadkach w wierszu poleceń wyświetlany
jest przypadkowy tekst – napisany czerwoną czcionką w celu
przyciągnięcia uwagi. Żadna z tych prezentacji nie przedstawia
prawdziwych zagrożeń bezpieczeństwa.
Oszuści
zazwyczaj wywierają presję psychiczną na potencjalnych ofiarach po
to, by podpisały one umowę wsparcia technicznego. Płatność
należy zazwyczaj wykonać przy pomocy takich alternatywnych metod
jak np. karty przedpłacone iTunes. Ta kwestia powinna zaniepokoić
użytkowników – dlaczego technik firmy Microsoft miałby
przyjmować karty podarunkowe od konkurencji?
Jak
nie dać się oszukać?
Nie
należy pod żadnym pozorem dzwonić na otrzymany numer infolinii.
Często okno otwarte przez przypadek w przeglądarce można zamknąć,
wykorzystując task managera. Jeśli użytkownik odbierze połączenie,
powinien natychmiast się rozłączyć i nie podawać żadnych danych
osobowych. Prawdziwi technicy firmy Microsoft nie wykonują takich
połączeń. Pod żadnym pozorem nie należy zezwolić na żądany
zdalny dostęp do komputera za pośrednictwem takich narzędzi jak
np. Teamviewer.
Podsumowując,
oto co należy zrobić, gdy odbierzemy połączenie od oszustów lub
zostaniemy poproszeni o zadzwonienie na „infolinię wsparcia
Windows”:
-
Nie
dajmy się zawstydzić bądź zastraszyć. Lęk i zmieszanie
sprawiają, że dekoncentrujemy się i jesteśmy bardziej podatni na
oszustwa.
-
Nie
podawajmy przez telefon żadnych danych związanych z płatnościami.
-
Nie
pozwólmy, by obca osoba uzyskała zdalny dostęp do naszego
komputera.
-
Jeśli
zadzwoni do nas domniemany przedstawiciel firmy Microsoft,
natychmiast się rozłączmy
Komentarze obsługuje Disqus. Wczytanie spowoduje połączenie z zewnętrznym serwisem.