

Dane 32 milionów klientów z Brazylii dostępne online!
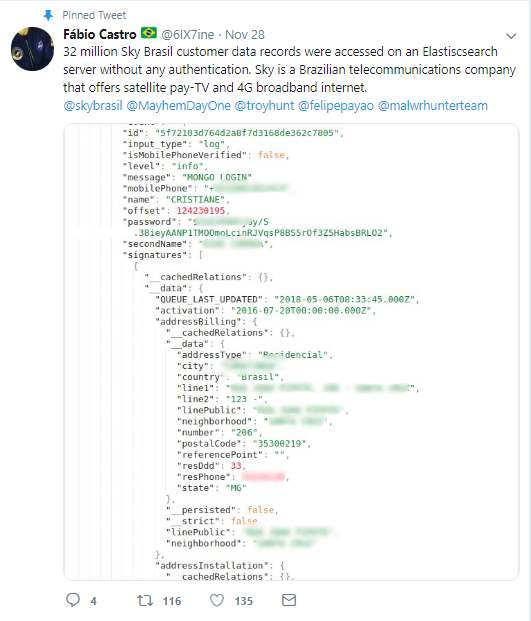
Prywatne dane 32 milionów klientów brazylijskiego dostawcy abonamentowych usług telewizyjnych SKY Brasil, przechowywane na serwerze korzystającym z ElasticSearch – popularnego silnika wyszukiwania pełnotekstowego – od połowy października były powszechnie dostępne online, poinformował w ubiegłym tygodniu na Twitterze niezależny analityk bezpieczeństwa Fabio Castro.

Prywatne dane 32 milionów klientów brazylijskiego dostawcy abonamentowych usług telewizyjnych SKY Brasil, przechowywane na serwerze korzystającym z ElasticSearch – popularnego silnika wyszukiwania pełnotekstowego – od połowy października były powszechnie dostępne online, poinformował w ubiegłym tygodniu na Twitterze niezależny analityk bezpieczeństwa Fabio Castro.
Castro
łatwo uzyskał dostęp do open source’owego serwera ElasticSearch
i odczytał 28,7 GB plików dziennika oraz 429,1 GB danych osobowych,
takich jak imię i nazwisko klienta, adres e-mail, hasło logowania
do usługi, adres IP klienta, metody płatności, numer telefonu i
adres pocztowy. Firma telekomunikacyjna ma najróżniejszych
klientów, w tym wysokiej rangi polityków, gubernatorów i
pracowników rządowych, których dane również mogły zostać
naruszone. Castro jest jednym z klientów dotkniętych wyciekiem.
Zasoby
na serwerze pozostawały dostępne online od połowy października –
wystarczająco długo, aby dać napastnikowi czas na dostęp do
danych i nielegalne ich wykorzystanie. Do wykrycia błędów w
konfiguracji usługi ElasticSearch analityk posłużył się Shodanem
– narzędziem do zautomatyzowanego przeszukiwania Internetu (w tym
IoT) w celu wykrywania luk w zabezpieczeniach sieciowych. W ten
sposób znalazł całą grupę serwerów niezabezpieczonych hasłem i
niewymagających jakichkolwiek poświadczeń.
„Przechowywane
na serwerze dane obejmują imię i nazwisko, adres e-mail, hasło,
szczegóły abonamentu TV (SKY Brasil), adres IP, adres pocztowy,
metody płatności” – powiedział Castro w wywiadzie dla
BleepingComputer. „Wśród innych informacji znajdują się model i
numer seryjny urządzenia znajdującego się w domu klienta, a także
pliki dziennika całej platformy.”
Castro
oświadczył, że o naruszającym bezpieczeństwo incydencie
natychmiast poinformował zainteresowaną firmę.
Opisany incydent z wyciekiem
danych z serwera ElasticSearch nie jest odosobniony. Niedawno wykryto
podobne zdarzenie, w wyniku którego naruszone zostały dane 57
milionów mieszkańców USA. Pomimo nieustannych incydentów z
wyciekiem danych, firmy wciąż nie traktują poważnie
cyberbezpieczeństwa, komentuje
Dariusz Woźniak, inżynier techniczny Bitdefender z firmy Marken.



Komentarze obsługuje Disqus. Wczytanie spowoduje połączenie z zewnętrznym serwisem.